Site WordPress piraté : que faire ?
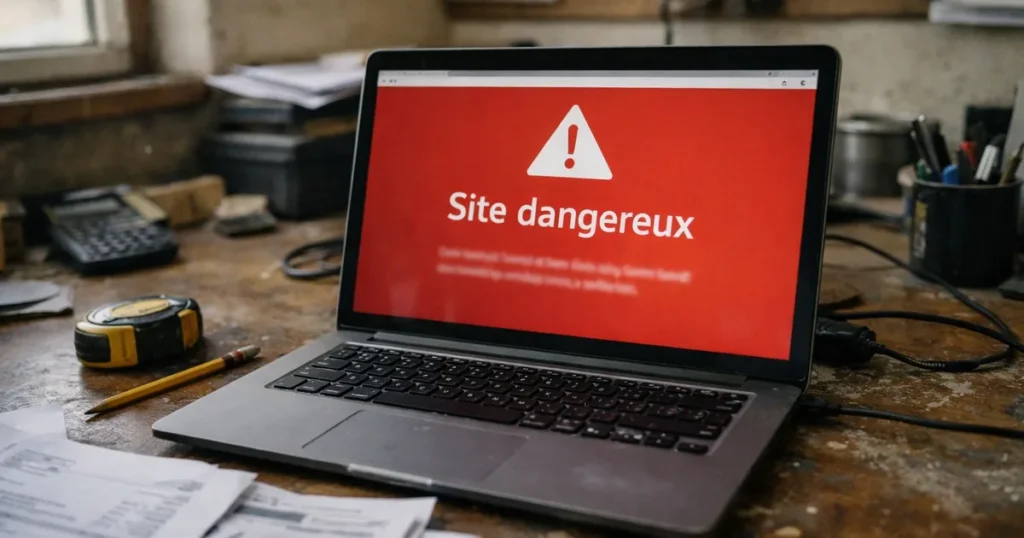
Vos clients vous signalent des publicités étranges, Google affiche « Ce site a peut-être été piraté » sous votre nom, ou votre navigateur bloque l’accès avec un grand écran rouge. Pas de doute : votre site WordPress piraté demande une réaction rapide. C’est une situation stressante, mais fréquente : WordPress équipe une très large part des sites dans le monde, ce qui en fait une cible privilégiée. Si l’attaque est avérée, une intervention de sécurité WordPress est souvent le moyen le plus sûr de reprendre la main.
Dans cet article, nous vous aidons à reconnaître les signes d’un piratage, à adopter les premiers réflexes pour limiter les dégâts et à éviter les erreurs qui aggravent la situation. L’objectif n’est pas de vous transformer en expert en cybersécurité, mais de vous permettre d’agir avec méthode en attendant un nettoyage complet.
Sommaire
- Site WordPress piraté : comment le savoir
- Comment les pirates entrent-ils sur un site ?
- Quelles conséquences pour votre activité ?
- Site WordPress piraté : les premiers réflexes
- Les erreurs qui aggravent la situation
- Nettoyer, puis sécuriser durablement
- Questions fréquentes
- Site piraté : réagir vite et bien
💡 L’essentiel à retenir
- Un piratage se manifeste souvent par des redirections suspectes, des pages inconnues, des comptes administrateurs ajoutés ou une alerte de Google.
- Ne supprimez rien dans la précipitation : faites d’abord une sauvegarde de l’état actuel, utile pour l’analyse.
- Changez tous les mots de passe : WordPress, hébergement, FTP, base de données, messagerie.
- Un nettoyage superficiel ne suffit pas : il faut trouver la faille d’entrée, sinon le pirate reviendra.
- Si des données personnelles ont pu être volées, le RGPD impose de notifier la CNIL sous 72 heures dans la plupart des cas.
Site WordPress piraté : comment le savoir
Certains piratages sont spectaculaires, d’autres totalement silencieux. Les pirates cherchent souvent à rester discrets le plus longtemps possible, pour utiliser votre site à leur profit : envoi de spams, pages de contrefaçon, redirections vers des sites douteux. Voici les signes les plus courants.
1. Les signes visibles
- des redirections vers des sites de jeux, de pharmacie ou d’arnaques, parfois uniquement depuis un mobile ;
- des publicités ou fenêtres que vous n’avez jamais installées ;
- une page d’accueil modifiée ou défigurée ;
- un message d’alerte « Site trompeur » ou « Ce site peut endommager votre ordinateur » dans le navigateur ;
- la mention « Ce site a peut-être été piraté » dans les résultats de Google.
2. Les signes plus discrets
- des utilisateurs administrateurs que vous ne connaissez pas ;
- des pages en langue étrangère indexées sur Google à votre nom ;
- un site soudainement très lent ou des erreurs serveur inexpliquées ;
- un hébergeur qui suspend votre compte ou signale un envoi massif d’e-mails ;
- une alerte dans le rapport « Problèmes de sécurité » de la Google Search Console.
Des pages étrangères qui apparaissent dans Google peuvent aussi faire chuter votre référencement. Si votre site a disparu des résultats, notre article Pourquoi mon site n’apparaît pas sur Google vous aide à faire le point.
Comment les pirates entrent-ils sur un site ?
Comprendre comment un pirate est entré, c’est la clé pour l’empêcher de revenir. Sur les sites de TPE et de commerçants, les attaques sont rarement ciblées : ce sont le plus souvent des robots automatiques qui parcourent le web à la recherche de sites vulnérables. Votre site n’a pas été choisi, il a été trouvé.
1. Une extension ou un thème non mis à jour
C’est la porte d’entrée la plus fréquente. Quand une faille de sécurité est découverte dans une extension, un correctif est publié… et la faille devient publique. Les robots testent alors des milliers de sites pour trouver ceux qui n’ont pas installé le correctif. Une extension abandonnée par son développeur, ou un thème « premium » téléchargé sur un site douteux, sont encore plus risqués.
2. Un mot de passe trop faible ou réutilisé
Les attaques par force brute essaient des milliers de combinaisons sur la page de connexion. Un mot de passe simple, ou déjà utilisé sur un autre service qui a fui, se trouve en quelques minutes. Le compte administrateur nommé « admin » avec un mot de passe court reste un grand classique.
3. Un hébergement ou un poste de travail compromis
Plus rarement, l’infection vient de l’extérieur du site : un autre site mal protégé sur le même hébergement, un ordinateur infecté qui a enregistré vos identifiants, un accès FTP partagé avec un ancien prestataire. C’est pourquoi le changement de tous les accès est indispensable après une attaque.
Quelles conséquences pour votre activité ?
Un piratage ne se limite pas à un problème technique. Pour une petite entreprise, ses effets se font sentir sur plusieurs plans :
- Perte de confiance : un client redirigé vers un site douteux ne revient pas toujours ;
- Chute du référencement : Google peut afficher un avertissement, voire retirer des pages de ses résultats ;
- Blocage des e-mails : si votre serveur a envoyé du spam, vos messages légitimes peuvent finir en indésirables ;
- Suspension par l’hébergeur, qui coupe parfois le site pour protéger les autres clients ;
- Risque juridique si des données de clients ont été exposées.
Plus l’infection reste en place, plus ces effets s’accumulent. Un site piraté depuis plusieurs semaines demande souvent un nettoyage plus long et un travail de reconquête du référencement. C’est pourquoi la rapidité de réaction compte autant que la qualité du nettoyage.
Site WordPress piraté : les premiers réflexes
Le piratage confirmé, l’urgence est de limiter les dégâts sans détruire les indices. Un technicien commence toujours par comprendre ce qui s’est passé : quels fichiers ont été modifiés, quand, et par quelle porte le pirate est entré. Sans cela, le nettoyage est fragile.
- figer l’état actuel par une sauvegarde ;
- isoler le site si nécessaire ;
- changer tous les accès ;
- prévenir l’hébergeur ;
- analyser avant de nettoyer.
Puis-je nettoyer le site moi-même ?
Parfois pour une infection simple, mais le code caché dans les fichiers ou la base de données est facile à manquer. Un nettoyage incomplet laisse la porte ouverte.
Dois-je mettre le site hors ligne ?
Souvent oui, le temps de l’analyse : une page de maintenance protège vos visiteurs et votre référencement.
Qui peut m’aider rapidement ?
Nous intervenons directement : analyse, nettoyage et sécurisation. Le plus simple : commander notre Urgence dépannage WordPress (Maintenance express, 69 €).
- Gardez votre calme et notez ce que vous avez constaté (date, messages, captures d’écran) ;
- Faites une sauvegarde de l’état actuel du site, fichiers et base de données : elle servira à l’analyse ;
- Changez tous les mots de passe : comptes WordPress, espace hébergeur, FTP ou SFTP, base de données, adresses e-mail liées ;
- Prévenez votre hébergeur : il peut confirmer l’attaque, isoler le compte ou fournir des journaux ;
- Mettez le site en maintenance si des visiteurs sont redirigés vers des pages dangereuses ;
- Confiez l’analyse et le nettoyage à un professionnel si vous n’êtes pas sûr de vous.
1. Pourquoi ne pas restaurer tout de suite ?
Restaurer une ancienne sauvegarde semble la solution la plus simple. C’est parfois la bonne, mais attention : si la faille d’entrée existe toujours (extension vulnérable, mot de passe volé), le pirate reviendra en quelques jours. De plus, il faut savoir depuis quand le site est infecté : une sauvegarde d’il y a une semaine peut déjà contenir le code malveillant. D’où l’intérêt de sauvegardes régulières et conservées longtemps, comme celles de notre service de sauvegarde de site WordPress.
2. Les données de vos clients
Si votre site stocke des données personnelles (comptes clients, commandes, formulaires), un piratage peut constituer une violation de données. Le RGPD prévoit alors de la notifier à la CNIL dans les 72 heures après en avoir pris connaissance, sauf si elle ne présente pas de risque pour les personnes concernées. Le site officiel cybermalveillance.gouv.fr propose aussi une aide aux entreprises victimes.
Les erreurs qui aggravent la situation
Sous le coup du stress, certaines réactions compliquent le travail de nettoyage ou laissent la porte ouverte au pirate :
- supprimer des fichiers au hasard, au risque de casser le site sans retirer l’infection ;
- se contenter d’une extension de sécurité qui ne détecte pas tout le code caché ;
- oublier la base de données, où se cachent souvent des scripts et des comptes pirates ;
- garder les mêmes mots de passe ;
- ne pas mettre à jour l’extension ou le thème responsable de la faille.
| Symptôme | Urgence | Recommandation |
|---|---|---|
| Visiteurs redirigés vers des sites douteux | Très haute | Mise en maintenance et nettoyage immédiat |
| Alerte rouge du navigateur ou de Google | Très haute | Nettoyage, puis demande de réexamen dans la Search Console |
| Comptes administrateurs inconnus | Haute | Changement de tous les accès et analyse complète |
| Pages en langue étrangère sur Google | Haute | Nettoyage, suppression des pages et suivi de l’indexation |
| Site lent ou e-mails suspects envoyés | Moyenne | Analyse des fichiers et des tâches planifiées |
Nettoyer, puis sécuriser durablement
Un nettoyage sérieux ne se limite pas à retirer le code visible. Il comprend l’analyse des fichiers et de la base de données, la suppression des portes dérobées, le remplacement des fichiers du cœur WordPress par des versions saines, la vérification des comptes et la correction de la faille. Notre service de nettoyage WordPress suit cette méthode, puis contrôle que plus rien ne subsiste.
Si Google a affiché une alerte, il faut ensuite demander un réexamen dans la Search Console pour la faire disparaître. Et si votre référencement a été abîmé par des pages pirates, un audit SEO WordPress permet de vérifier que tout est rentré dans l’ordre.
1. Éviter un nouveau piratage
La grande majorité des piratages exploitent des failles connues dans des extensions ou des thèmes non mis à jour, ou des mots de passe faibles. Quelques règles simples réduisent fortement le risque :
- mettre à jour régulièrement WordPress, les extensions et le thème, avec notre service de mise à jour WordPress ;
- supprimer les extensions inutilisées et les comptes qui ne servent plus ;
- utiliser des mots de passe uniques et activer la double authentification ;
- conserver des sauvegardes hors du serveur, sur plusieurs semaines ;
- surveiller le site pour être alerté rapidement.
Le plus simple reste de confier ces tâches à un professionnel : le forfait Maintenance sérénité WordPress regroupe mises à jour, sauvegardes et surveillance. Pour comprendre ce que recouvre une bonne maintenance, consultez nos 10 actions de maintenance indispensables.
Questions fréquentes
Mon hébergeur va-t-il nettoyer mon site ?
Rarement. Il peut isoler le compte ou fournir des journaux, mais le nettoyage du site reste à votre charge.
Une extension de sécurité suffit-elle ?
Elle aide à détecter et prévenir, mais ne retire pas toujours le code caché, surtout dans la base de données.
Combien de temps dure un nettoyage ?
Souvent quelques heures, davantage si l’infection est ancienne ou touche plusieurs sites du même hébergement.
Google va-t-il pénaliser mon site ?
Une alerte peut faire chuter le trafic. Elle disparaît après nettoyage et demande de réexamen acceptée.
Dois-je prévenir mes clients ?
Si leurs données personnelles sont en jeu et le risque élevé, le RGPD peut imposer de les informer.
Site piraté : réagir vite et bien
Un site WordPress piraté n’est pas une catastrophe irréversible, à condition d’agir avec méthode : sauvegarder l’état actuel, changer tous les accès, analyser, nettoyer, puis corriger la faille. Les solutions rapides et partielles laissent souvent le pirate revenir. Si votre site redirige vos visiteurs ou affiche une alerte, notre équipe de dépannage WordPress peut intervenir rapidement pour le remettre d’aplomb.
→ Votre site a été piraté ? Demandez une intervention Maintenance express WordPress